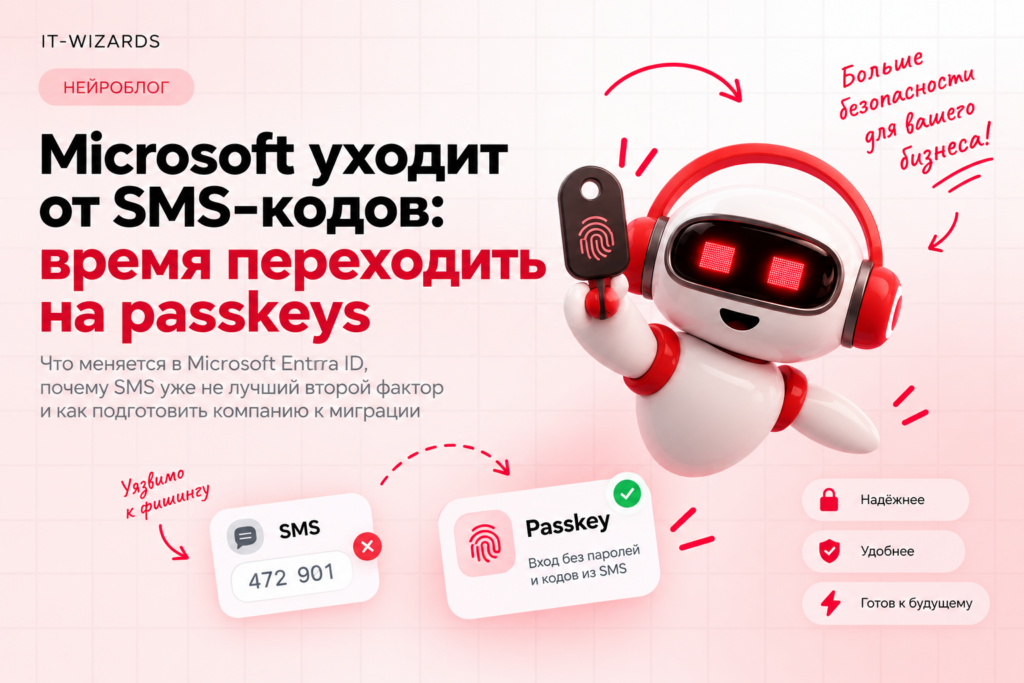
Сотрудник вводит пароль, получает код по SMS и считает, что аккаунт защищён двухфакторной аутентификацией. Для многих компаний эта схема годами была стандартом. Но сама отрасль постепенно уходит от кодов, которые можно перехватить, выманить или перенаправить, к способам входа, устойчивым к фишингу.
С 1 сентября 2026 года Microsoft Entra ID делает passkeys стандартным направлением миграции для пользователей, у которых включены SMS или голосовая MFA. Это не означает, что 1 сентября SMS внезапно перестали работать. Но откладывать решение уже неудобно: с 1 февраля 2027 года Microsoft прекращает собственную доставку SMS и голосовых кодов для MFA. Если компания использует Entra ID, переход стоит спланировать заранее, а не разбирать доступы утром после очередного изменения.
Почему SMS-код уже не лучший второй фактор
Главная проблема SMS не в том, что код короткий. Он остаётся секретом, который пользователь получает и затем вручную переносит в форму входа. Значит, человека можно убедить отдать этот секрет на поддельной странице или использовать другие атаки на канал доставки.
Passkey работает иначе. Microsoft описывает его как FIDO2-учётные данные, основанные на паре криптографических ключей. Закрытый ключ остаётся на устройстве или в доверенном хранилище, а учётные данные привязаны к конкретному сайту или приложению. Пользователю не нужно получать и перепечатывать одноразовый секрет, который можно попросить «сообщить службе безопасности».
Для руководителя практический вывод простой: MFA сама по себе ещё не означает одинаковый уровень защиты. Важно, какой именно второй фактор используется и можно ли его выманить привычным фишинговым сценарием.
Что Microsoft меняет прямо сейчас
С 1 сентября 2026 года пользователи Entra ID, для которых включена SMS- или голосовая аутентификация, автоматически попадают в область включения passkeys и могут получать предложение зарегистрировать passkey после MFA-входа. Microsoft рекомендует заранее определить таких пользователей и подготовить развёртывание.
Следующая контрольная дата — 1 февраля 2027 года. Microsoft прекращает собственную телеком-доставку SMS и голосовых кодов. Компаниям, которым эти методы действительно нужны по техническим, нормативным или операционным причинам, придётся использовать управляемого заказчиком телеком-провайдера. Для остальных Microsoft рекомендует миграцию на фишинг-устойчивые методы.
Есть временная возможность отложить автоматическое включение в период перехода, но это не отменяет февральский этап. Поэтому «выключить уведомление и забыть» — не стратегия.
Кого переводить первым
Не обязательно мигрировать всю компанию за один вечер. Рациональнее начать с аккаунтов, компрометация которых создаёт максимальный ущерб.
В первую группу стоит включить администраторов, руководителей, бухгалтерию, сотрудников с доступом к CRM, корпоративной почте, облачной инфраструктуре и системам, где хранятся клиентские или финансовые данные. Для таких ролей цена захваченной учётной записи выше, поэтому и требования к аутентификации должны быть строже.
Затем можно переходить к остальным сотрудникам группами: проверить совместимость устройств, выбрать допустимые типы passkeys, подготовить короткую инструкцию и только после пилота расширять охват.
Microsoft Entra ID поддерживает как привязанные к устройству passkeys, так и синхронизируемые. Первые хранятся на конкретном устройстве или аппаратном ключе, вторые могут синхронизироваться через поддерживаемый менеджер учётных данных. Это не просто техническая настройка: выбор влияет на удобство сотрудников, сценарии замены устройства и требования компании к контролю доступа.
Где миграция чаще всего ломается
Самая опасная ошибка — включить новый способ входа, не продумав жизненный цикл доступа. Сотрудник потерял телефон. Ноутбук заменили. Человек работает с нескольких устройств. Уволившийся администратор оставил зарегистрированный метод. Новый сотрудник не может завершить первичную настройку. Именно в этих ситуациях становится понятно, была ли у компании система или только инструкция «нажмите эту кнопку».
До массового перехода нужно определить, кто имеет право регистрировать методы аутентификации, как восстанавливается доступ, что происходит при потере устройства, кто удаляет старые методы при увольнении и какие резервные варианты разрешены.
Отдельно стоит проверить подрядчиков и временных сотрудников. Если внешнему специалисту нужен административный доступ на неделю, его способ входа и срок действия доступа должны быть частью процесса, а не личной договорённостью в мессенджере.
Что проверить руководителю до миграции
Начните не с покупки аппаратных ключей, а с инвентаризации. Нужно понять, какие корпоративные сервисы используют Microsoft Entra ID, у каких сотрудников SMS или голос остаются методом MFA и какие критичные системы завязаны на эти учётные записи.
После этого полезно зафиксировать четыре решения: какие методы входа компания разрешает; какие группы переводятся первыми; как выглядит восстановление доступа; кто отвечает за выдачу и отзыв методов при приёме и увольнении сотрудника.
Затем проведите пилот на небольшой группе. В него специально стоит включить не только технических специалистов, но и обычных пользователей: руководителя, сотрудника бухгалтерии или менеджера. Если инструкция работает только в руках администратора, массовое внедрение создаст очередь в поддержку.
После пилота проверьте журналы регистрации и входов, обращения пользователей и сценарии восстановления. И только затем расширяйте политику на остальные группы.
Passkey не решает всю задачу безопасности
Переход на фишинг-устойчивую аутентификацию заметно укрепляет вход, но не делает инфраструктуру неуязвимой. Если у сотрудника лишние права, бывшие работники остаются активными, общие аккаунты используются несколькими людьми или администраторские доступы нигде не учитываются, новый способ входа не устранит эти проблемы.
Поэтому миграцию полезно совместить с ревизией доступов: убрать неиспользуемые аккаунты, проверить административные роли, разделить обычные и привилегированные учётные записи и закрепить процедуру отзыва доступа.
Для компаний без собственного IT-отдела эту работу можно включить в контур IT-сопровождения. IT-Wizards занимается безопасностью IT-инфраструктуры и комплексным сопровождением компаний: здесь задача начинается не с настройки одной кнопки, а с того, чтобы доступы оставались управляемыми при приёме, работе и увольнении сотрудников.
Вывод
Изменение Microsoft — хороший календарный повод перестать считать любой второй фактор одинаково надёжным. С 1 сентября переход к passkeys уже начался, а 1 февраля 2027 года для Microsoft Entra ID наступит следующий обязательный этап отказа от собственной SMS- и голосовой доставки MFA.
Бизнесу не нужно переводить всех пользователей одновременно. Гораздо важнее заранее определить критичные аккаунты, выбрать допустимые методы, проверить восстановление доступа и провести пилот. Тогда смена технологии пройдёт как управляемое усиление безопасности, а не как внезапный проект по возвращению сотрудников в их же корпоративные аккаунты.